Cloakr · data masking on-premise
I dati dei clienti restano in produzione.
Cloakr crea copie mascherate dei tuoi database per sviluppo, test e analytics. Nomi ed email diventano valori finti ma plausibili, i codici fiscali vengono mascherati, gli IBAN rimossi, e le relazioni tra tabelle restano intatte.
| id— | nomeSubstitution | cognomeSubstitution | codice_fiscaleRegex | emailDeterministic | ibanNulling Out |
|---|---|---|---|---|---|
| 1042 | Mario | Rossi | RSSMRA80A01F205X | [email protected] | IT60X0542811101000000123456 |
| 1043 | Giulia | Ferrari | FRRGLI91C45L219K | [email protected] | IT02L1234512345123456789012 |
| 1044 | Paolo | Brambilla | BRMPLA75T12E507R | [email protected] | IT40S0542811101000000654321 |
Ogni colonna ha la sua regola. L'id resta invariato, così le foreign key continuano a funzionare.
PostgreSQL · MySQL · Oracle · SQL Server — installato nel tuo cluster Kubernetes
Il problema
Il modo più veloce per avere dati di test è copiare produzione. È anche il più rischioso.
Per testare davvero servono dati realistici. Così un dump di produzione finisce in staging, sul portatile di uno sviluppatore o nell'ambiente di un fornitore esterno.
Da quel momento i dati personali dei clienti vivono su sistemi con meno controlli e più persone che vi accedono. Ed è proprio quello che GDPR e ISO 27001 chiedono di evitare.
Come funziona
Tre passaggi, dalla sorgente alla copia mascherata
- 01
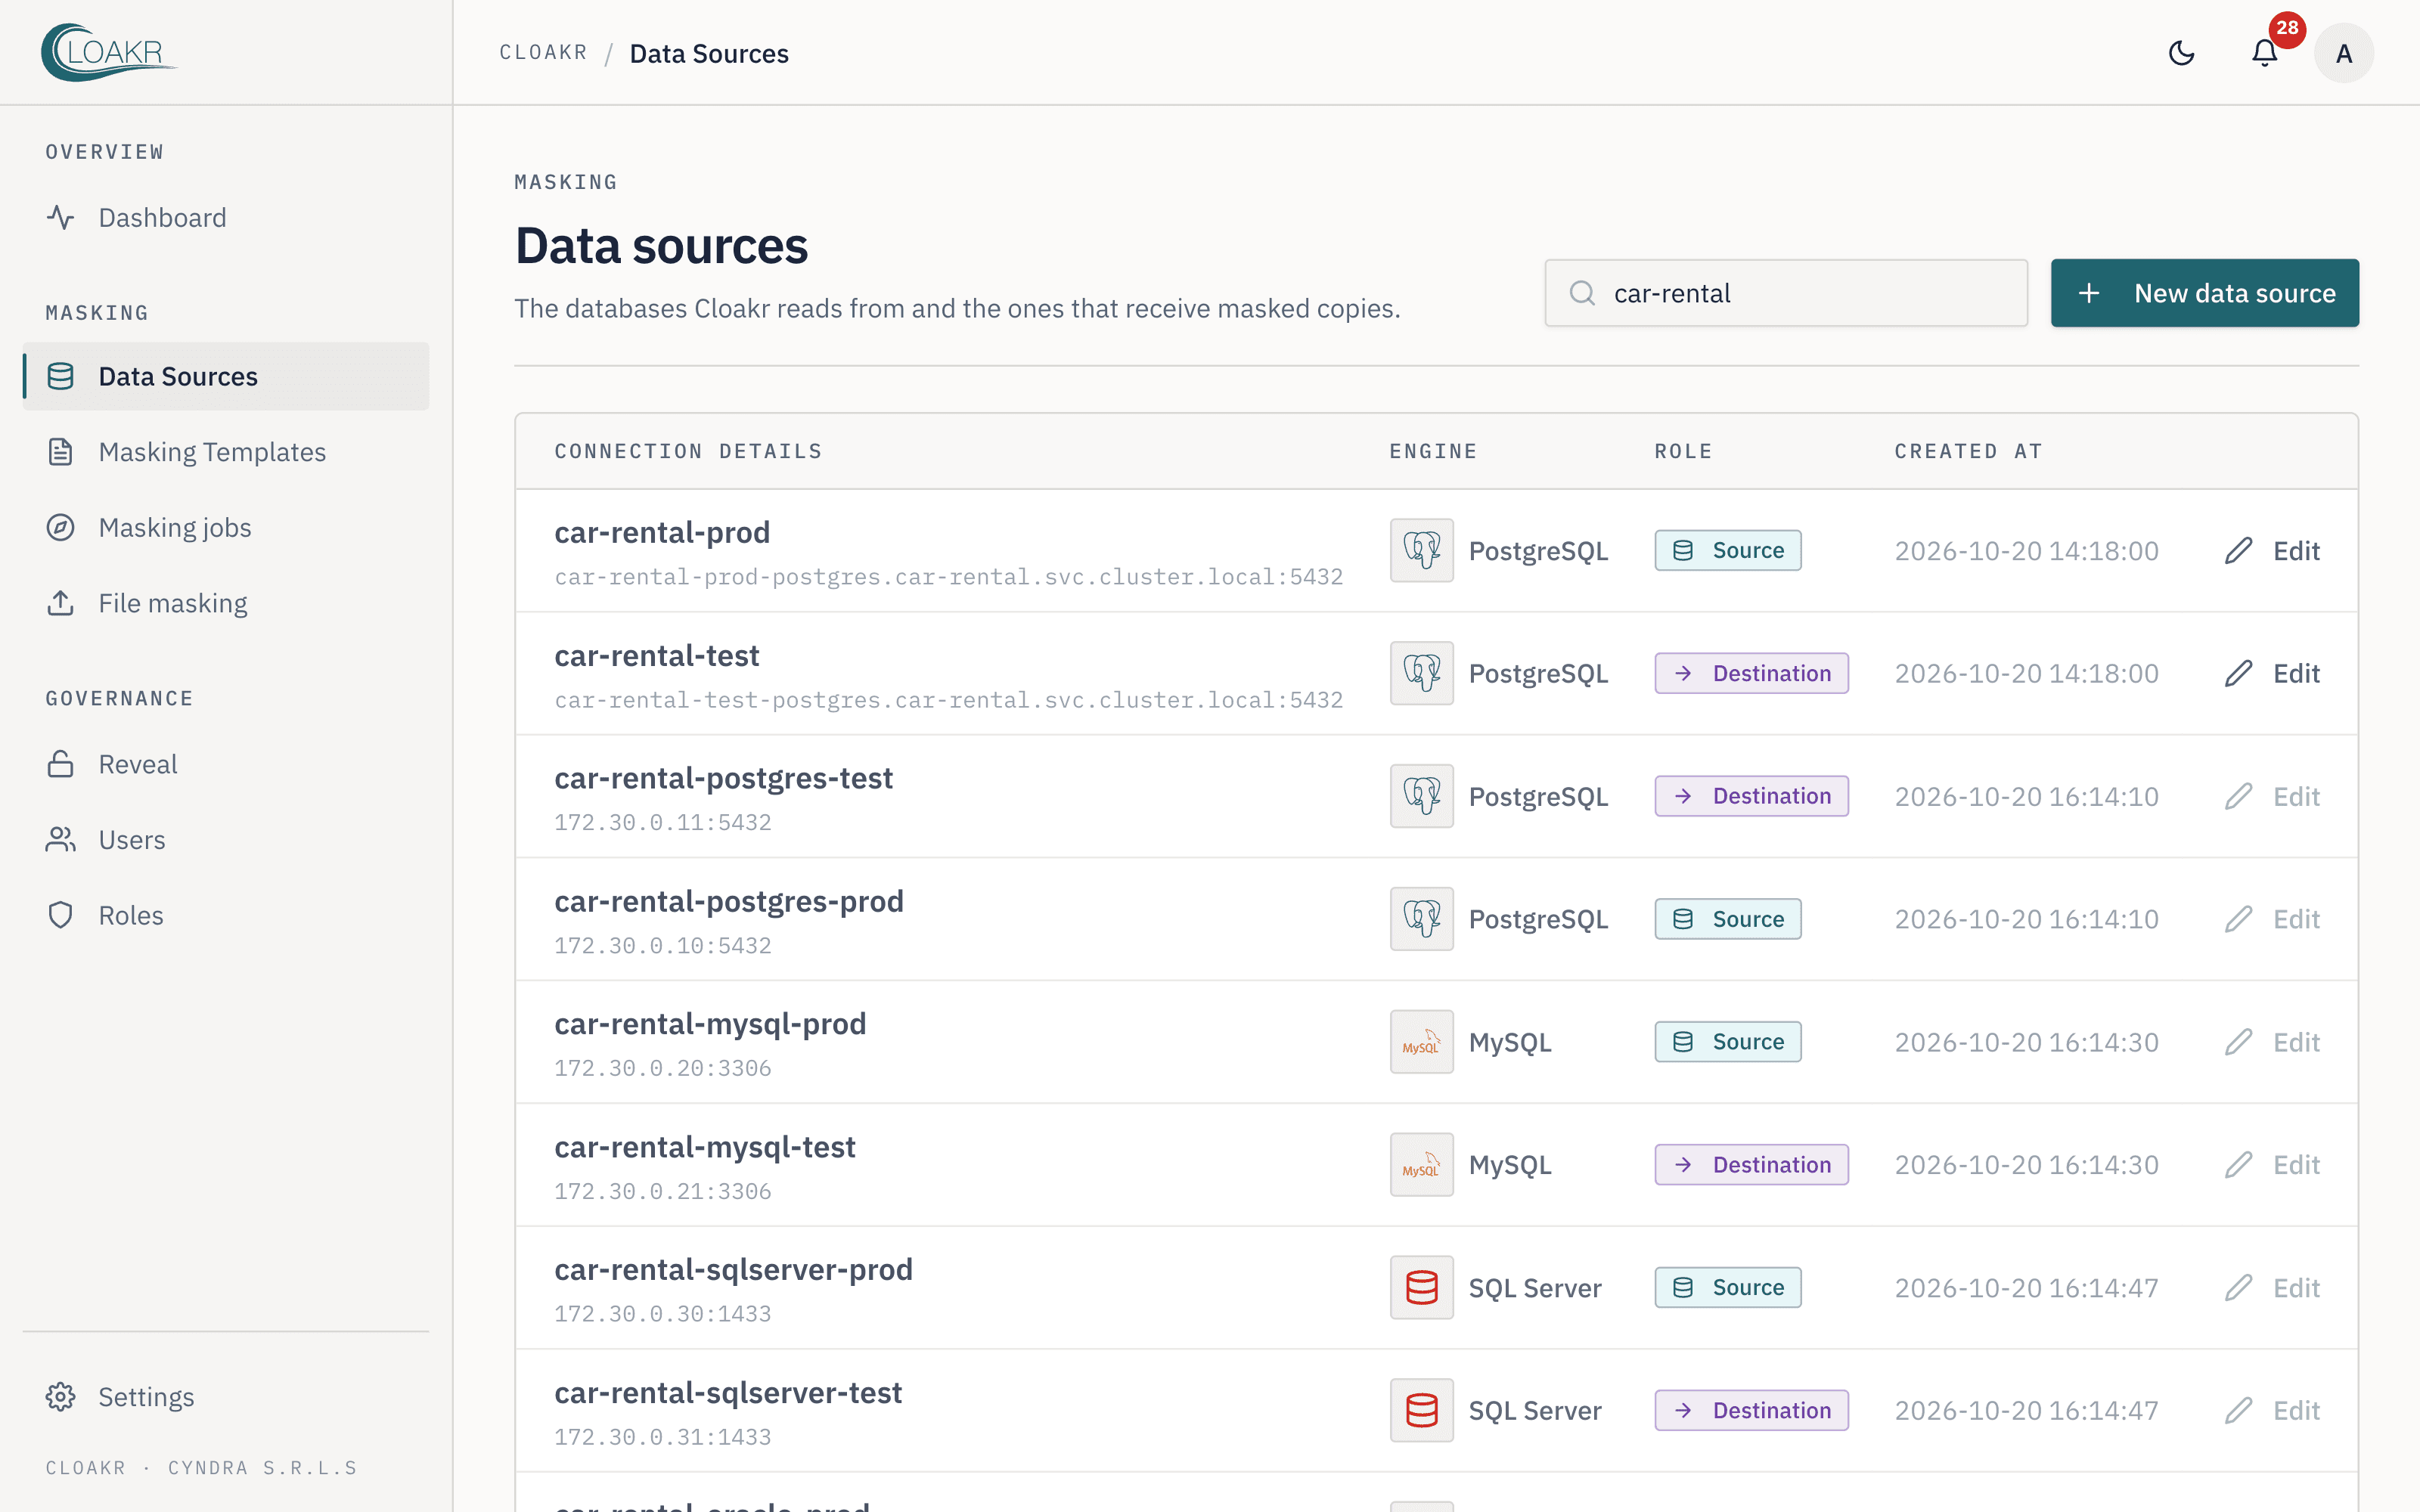
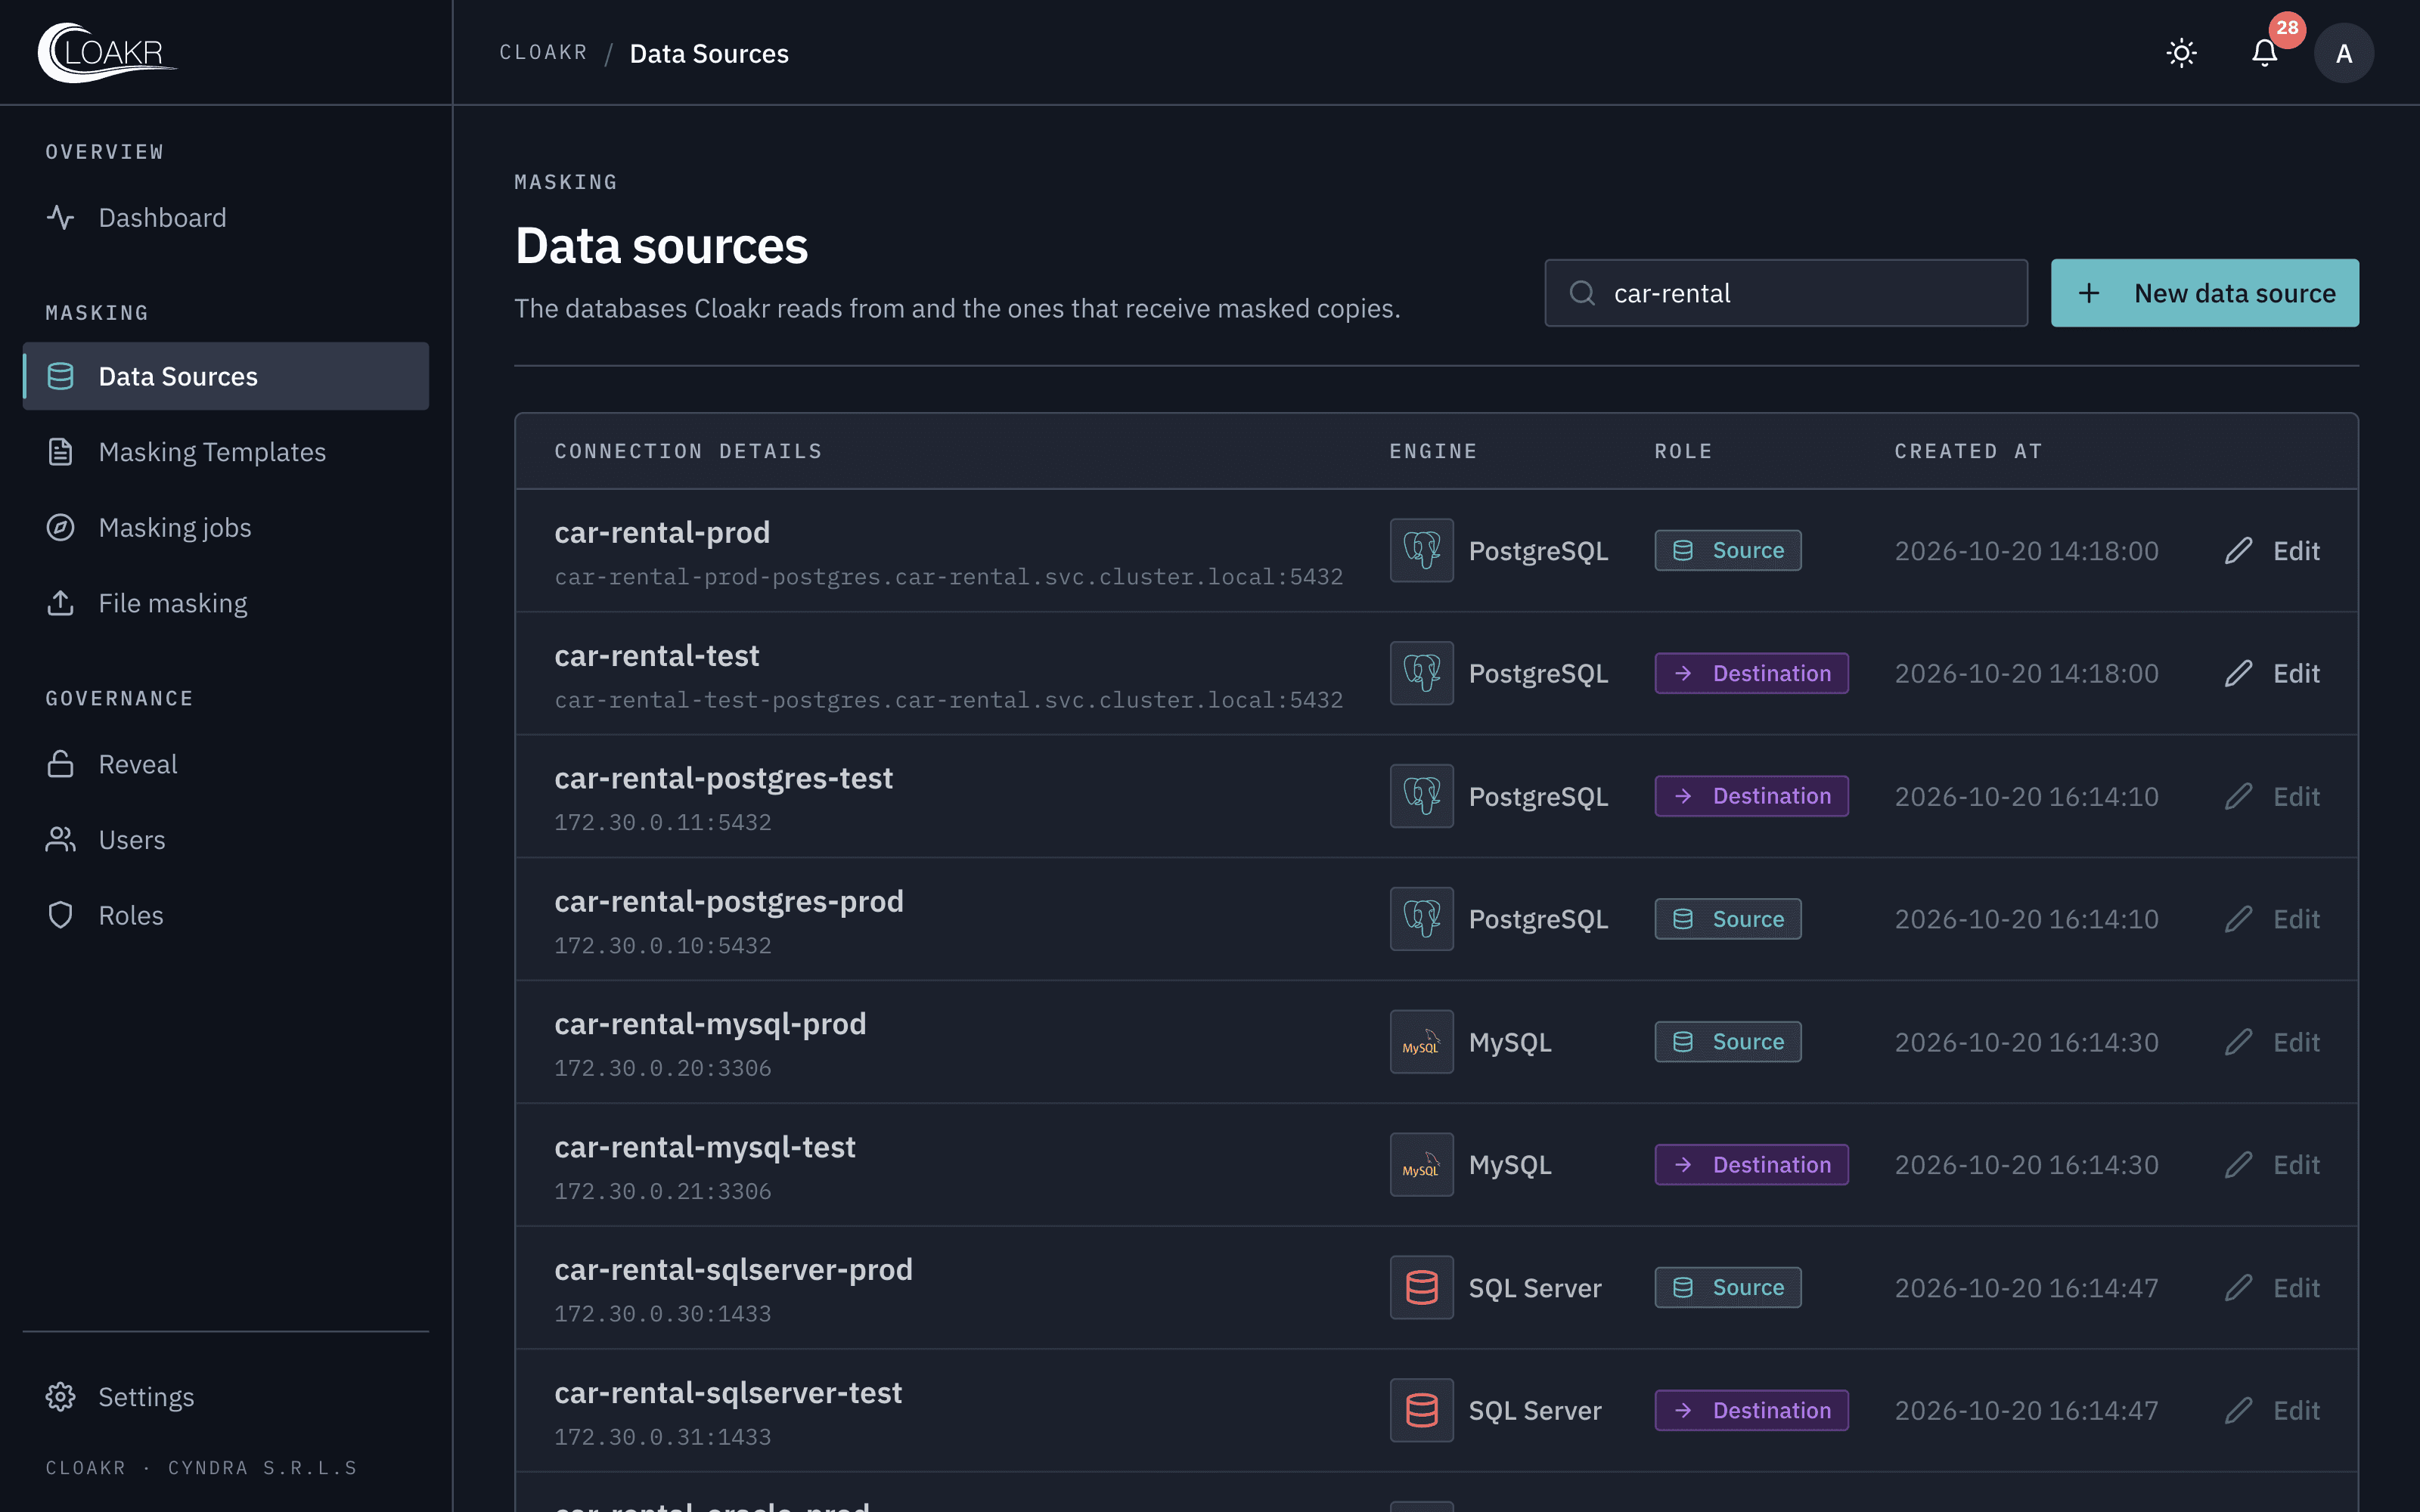
Collega sorgente e destinazione
Registri il database di produzione e quello di destinazione. Cloakr legge lo schema e l'ordine delle dipendenze tra tabelle.
- 02
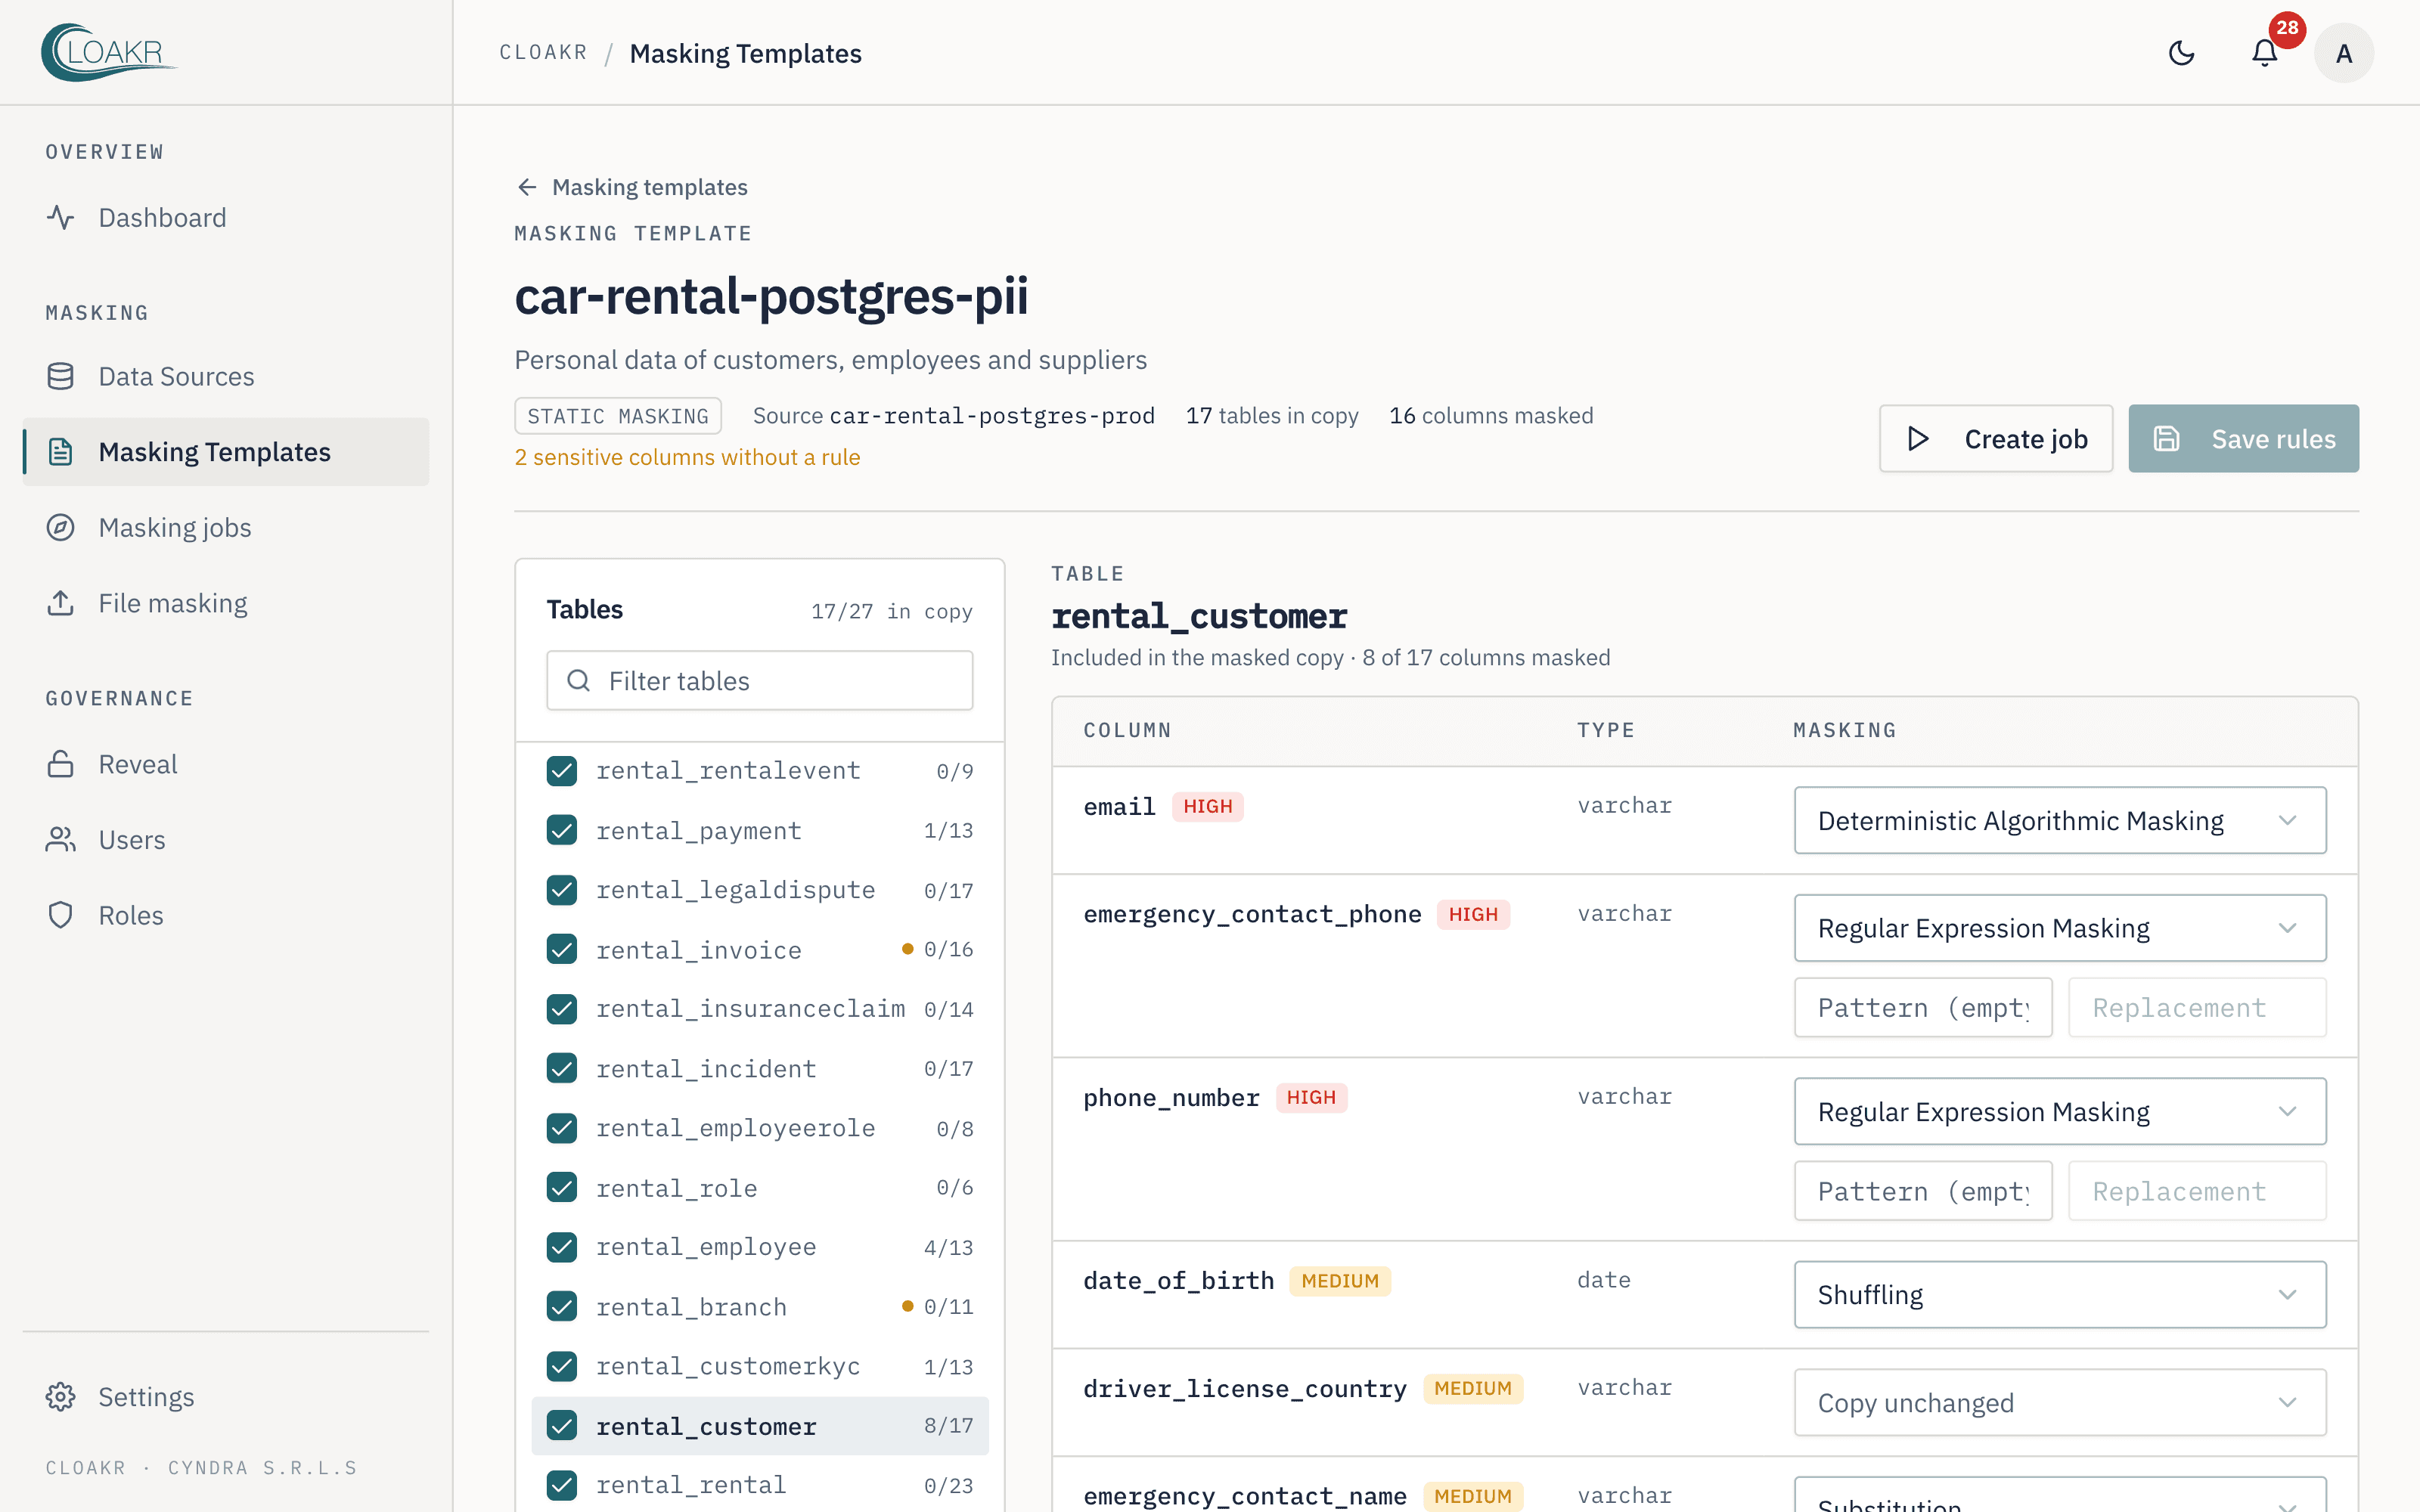
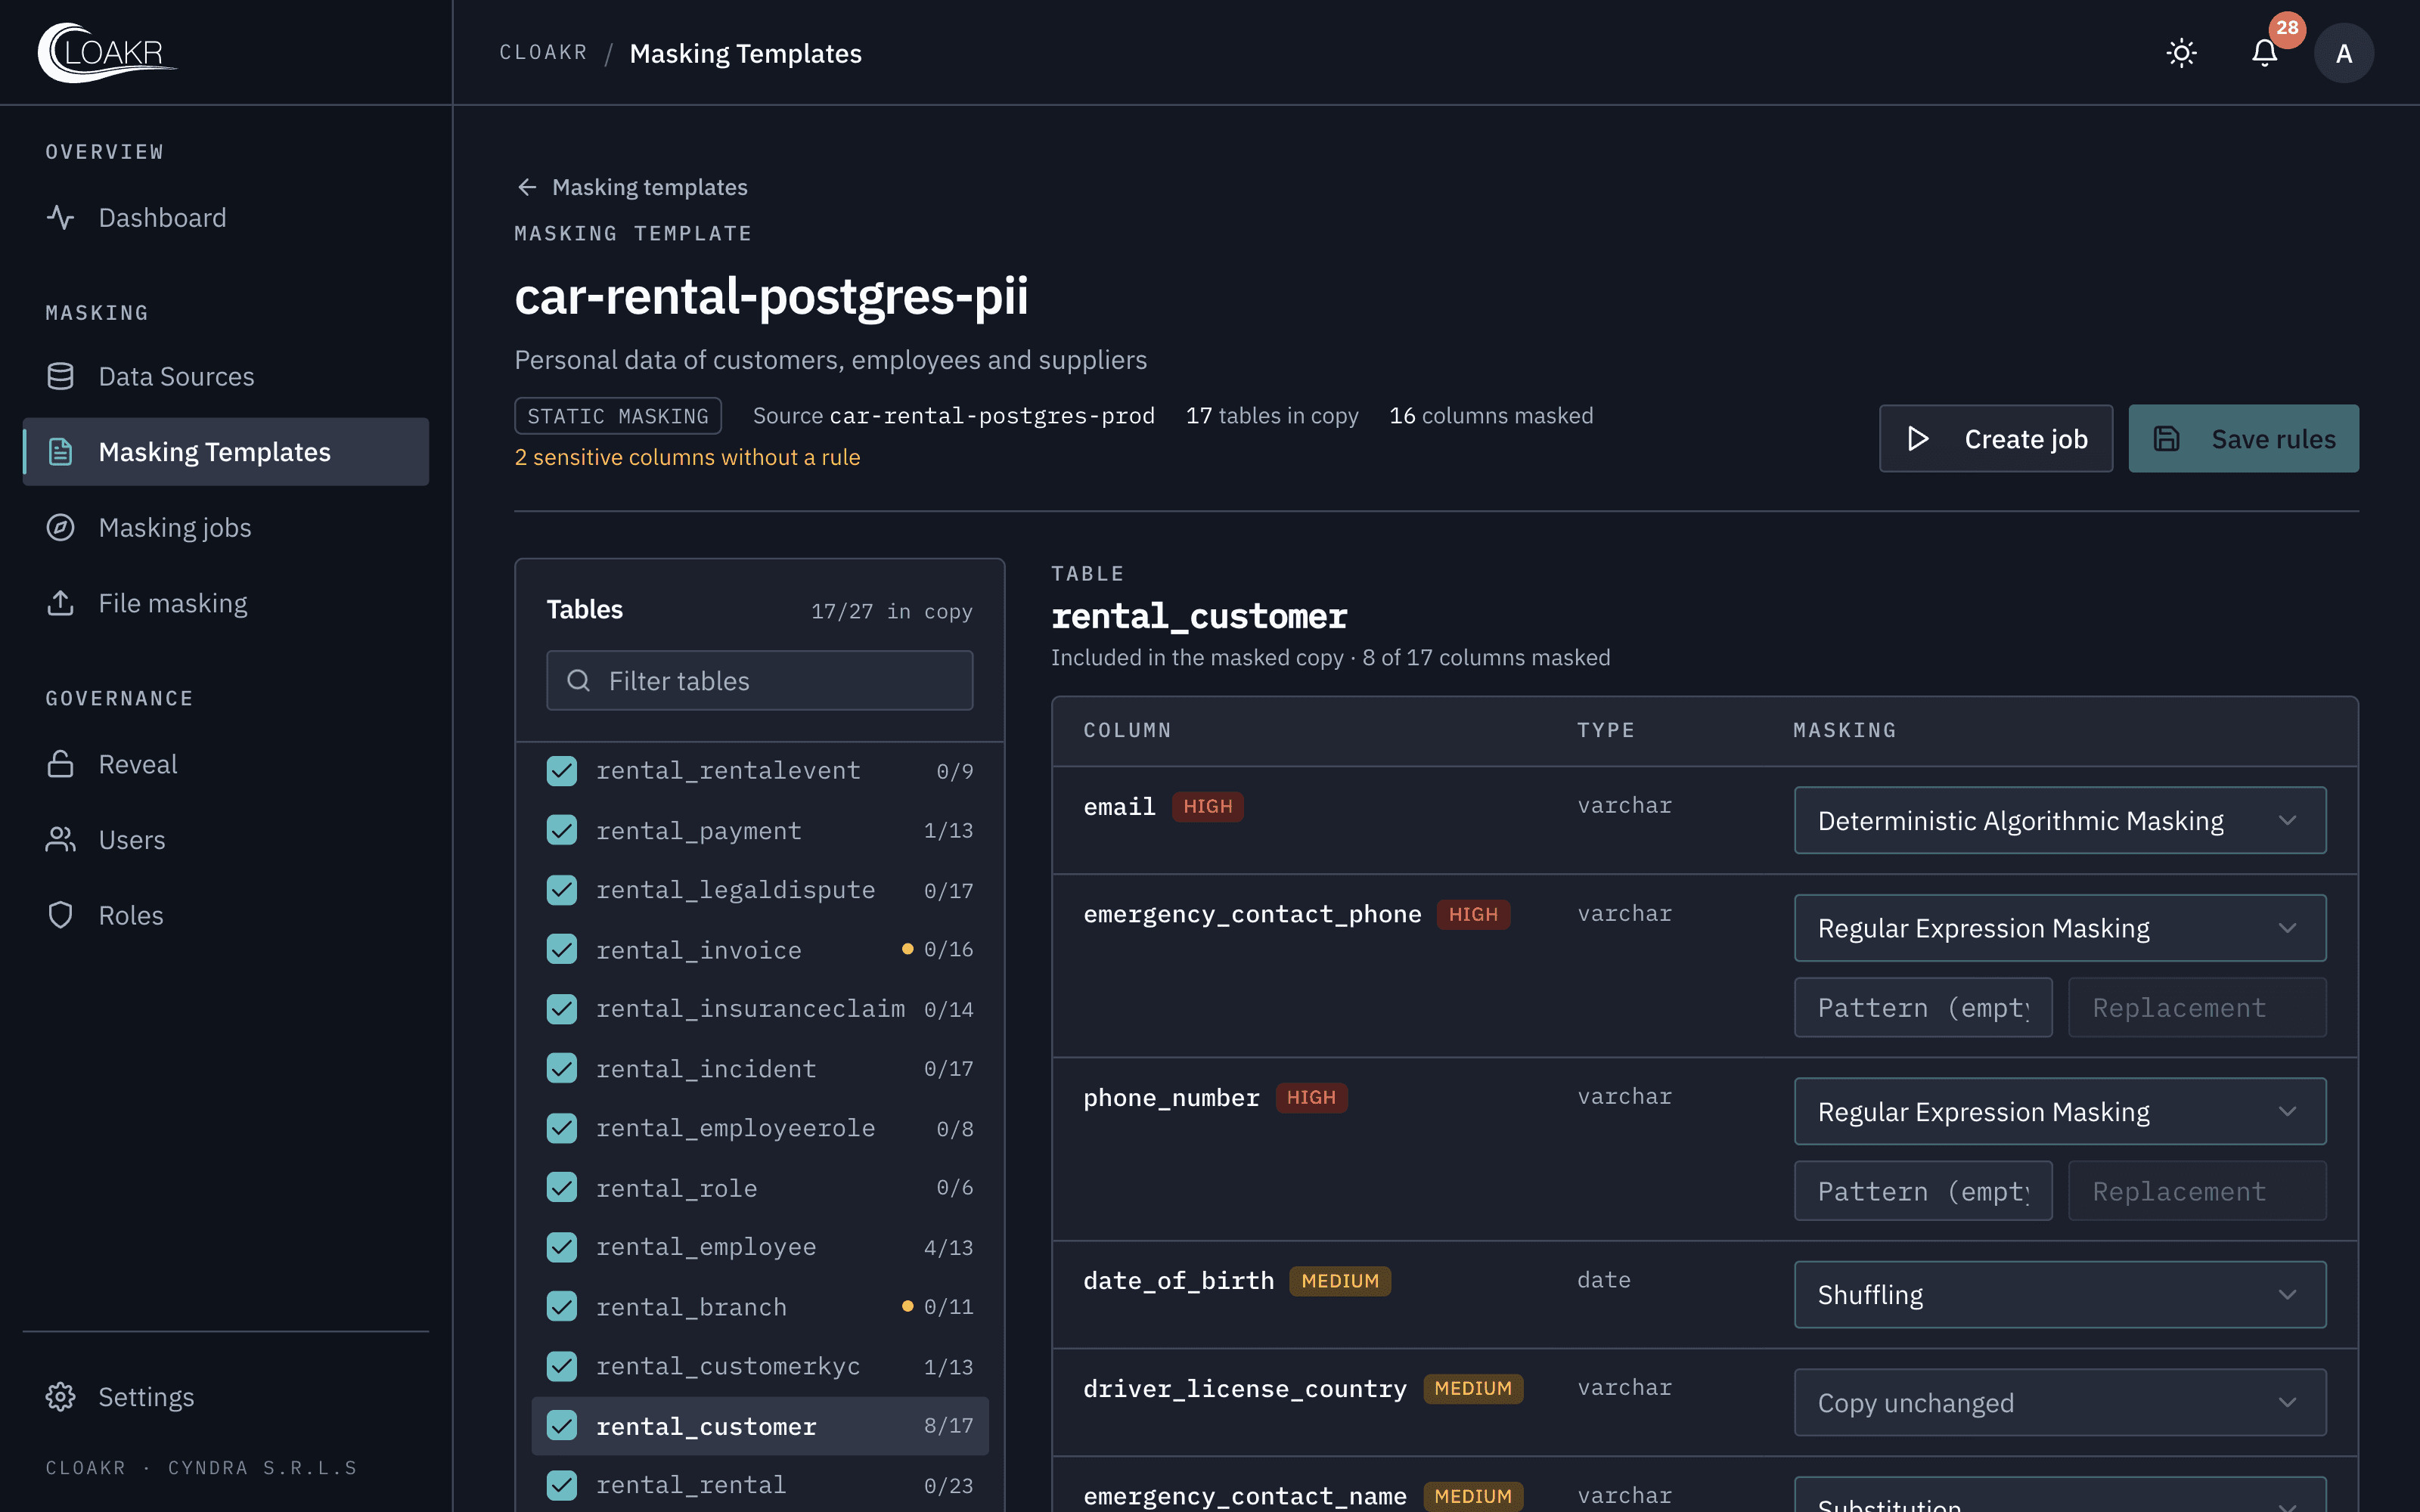
Definisci il template di masking
Per ogni colonna scegli un algoritmo, con vincoli di unicità e lunghezza. I suggerimenti IA analizzano solo lo schema, mai i valori.
- 03
Esegui e controlla
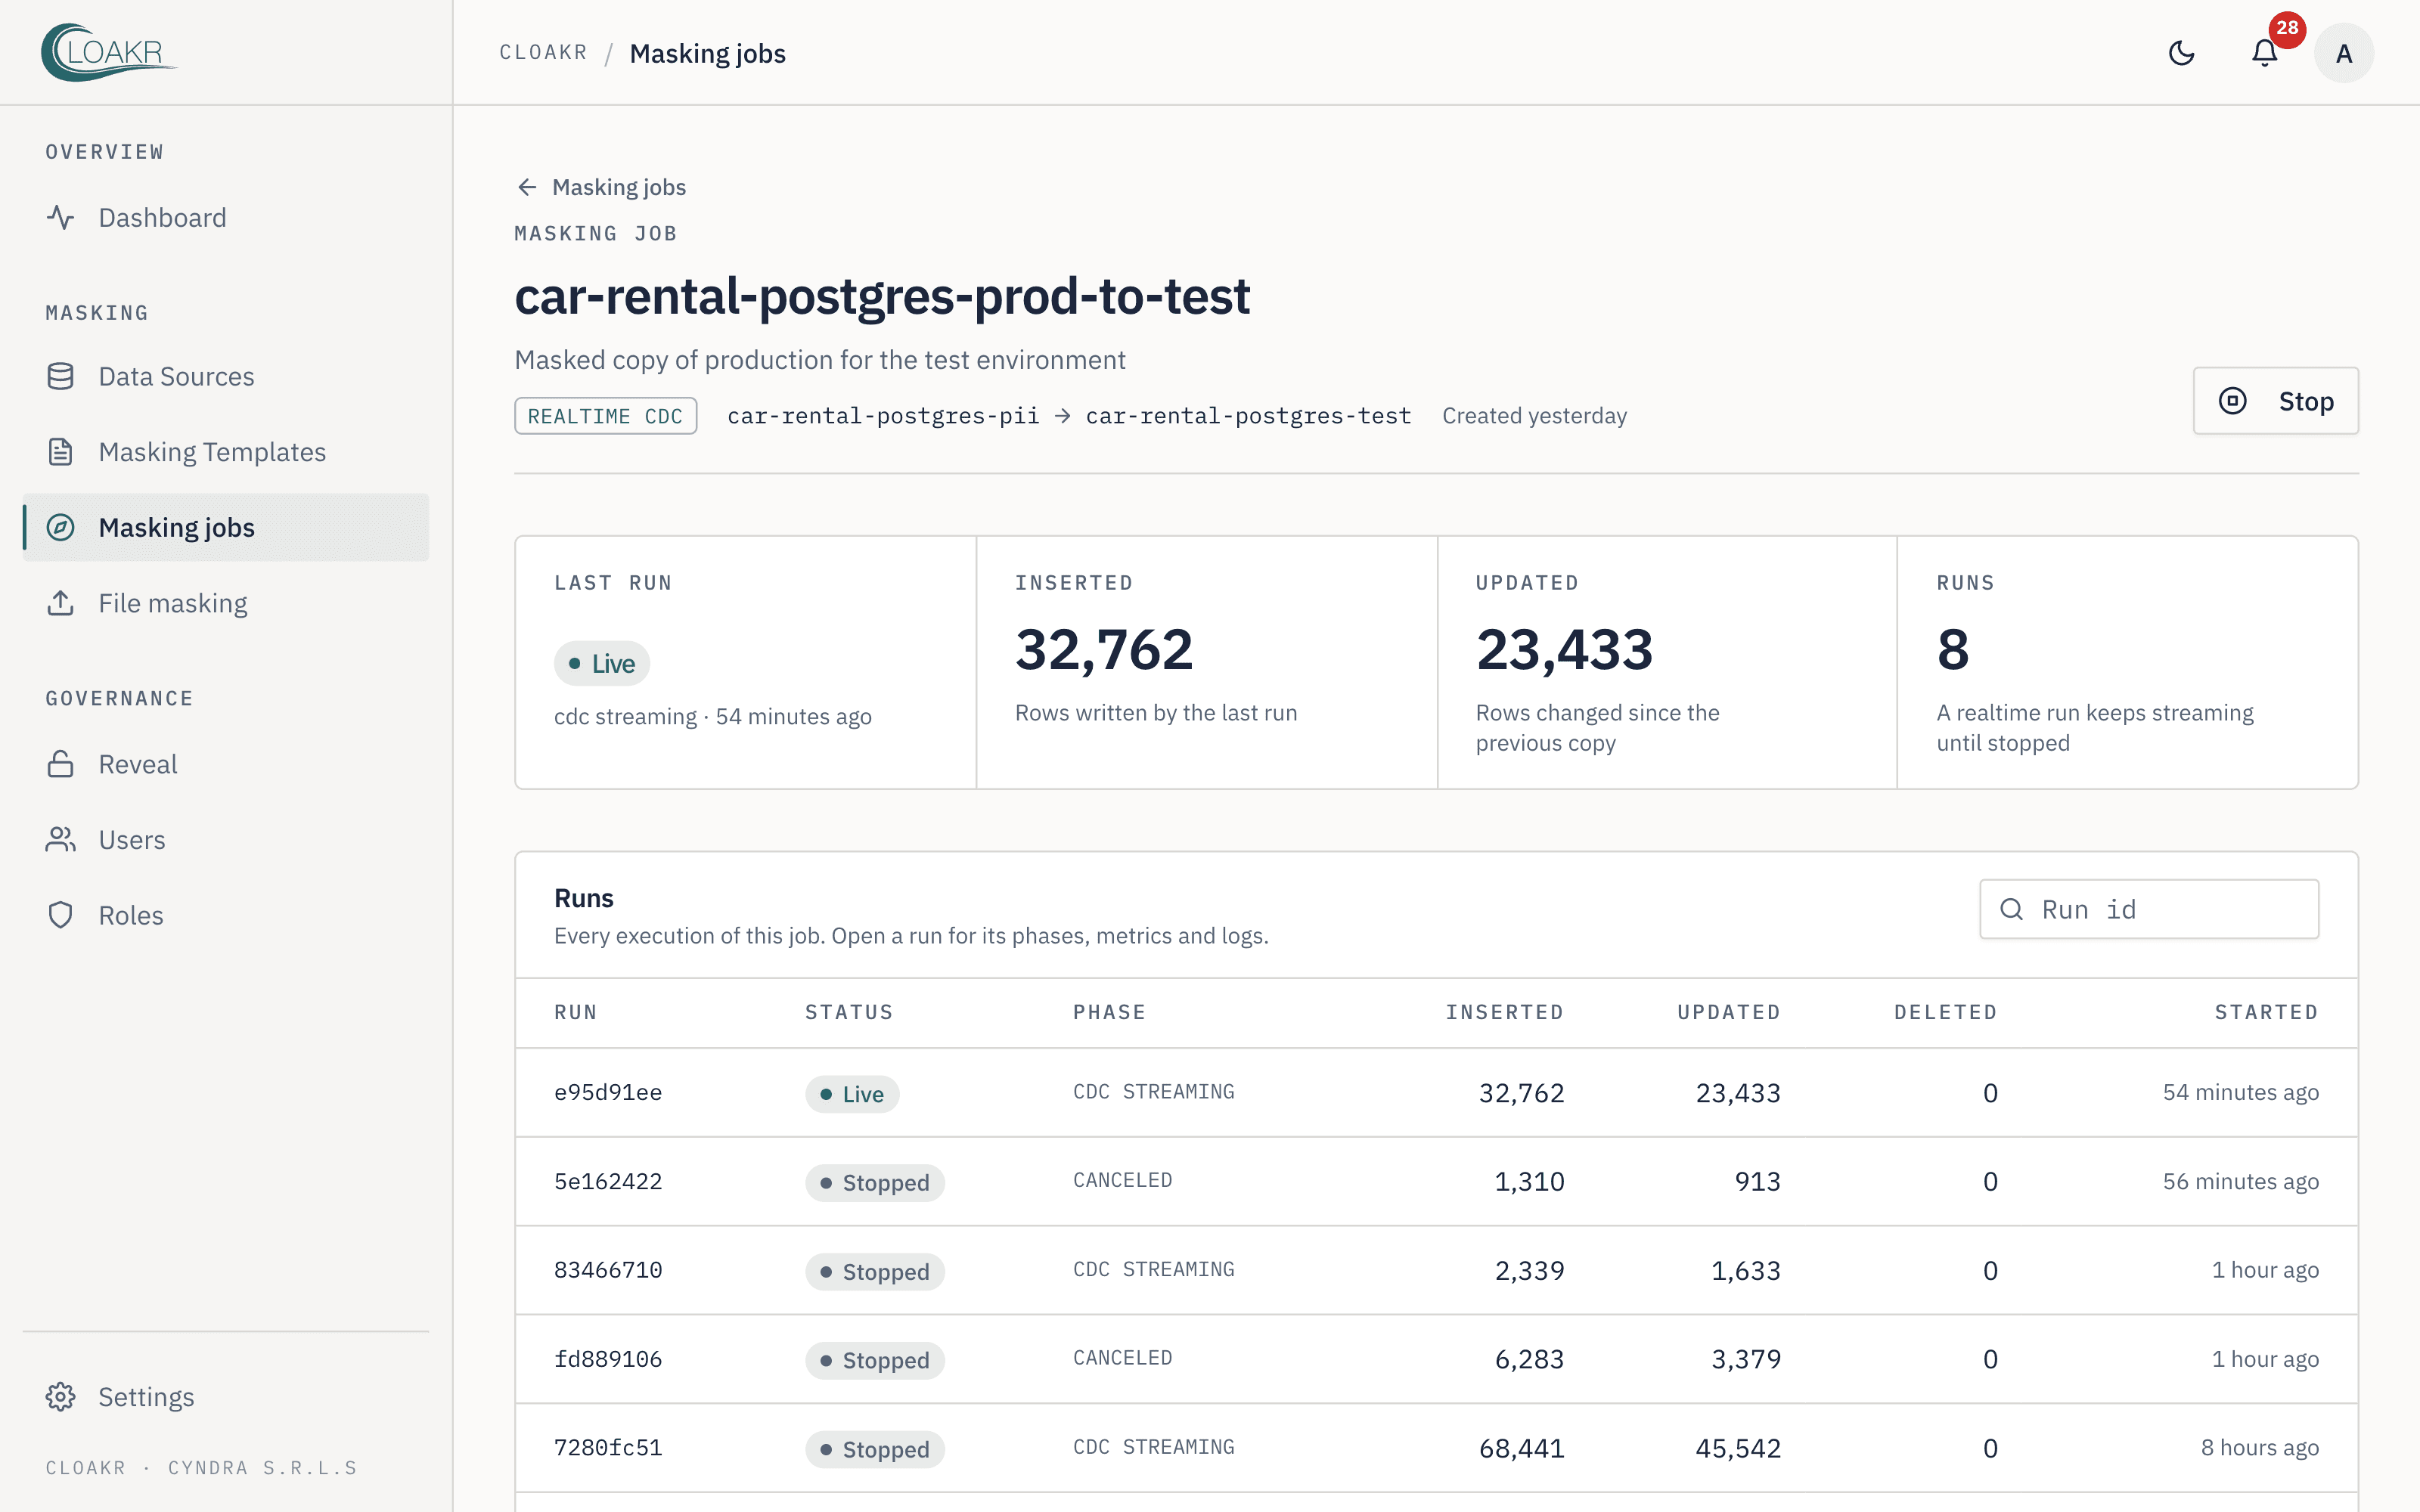
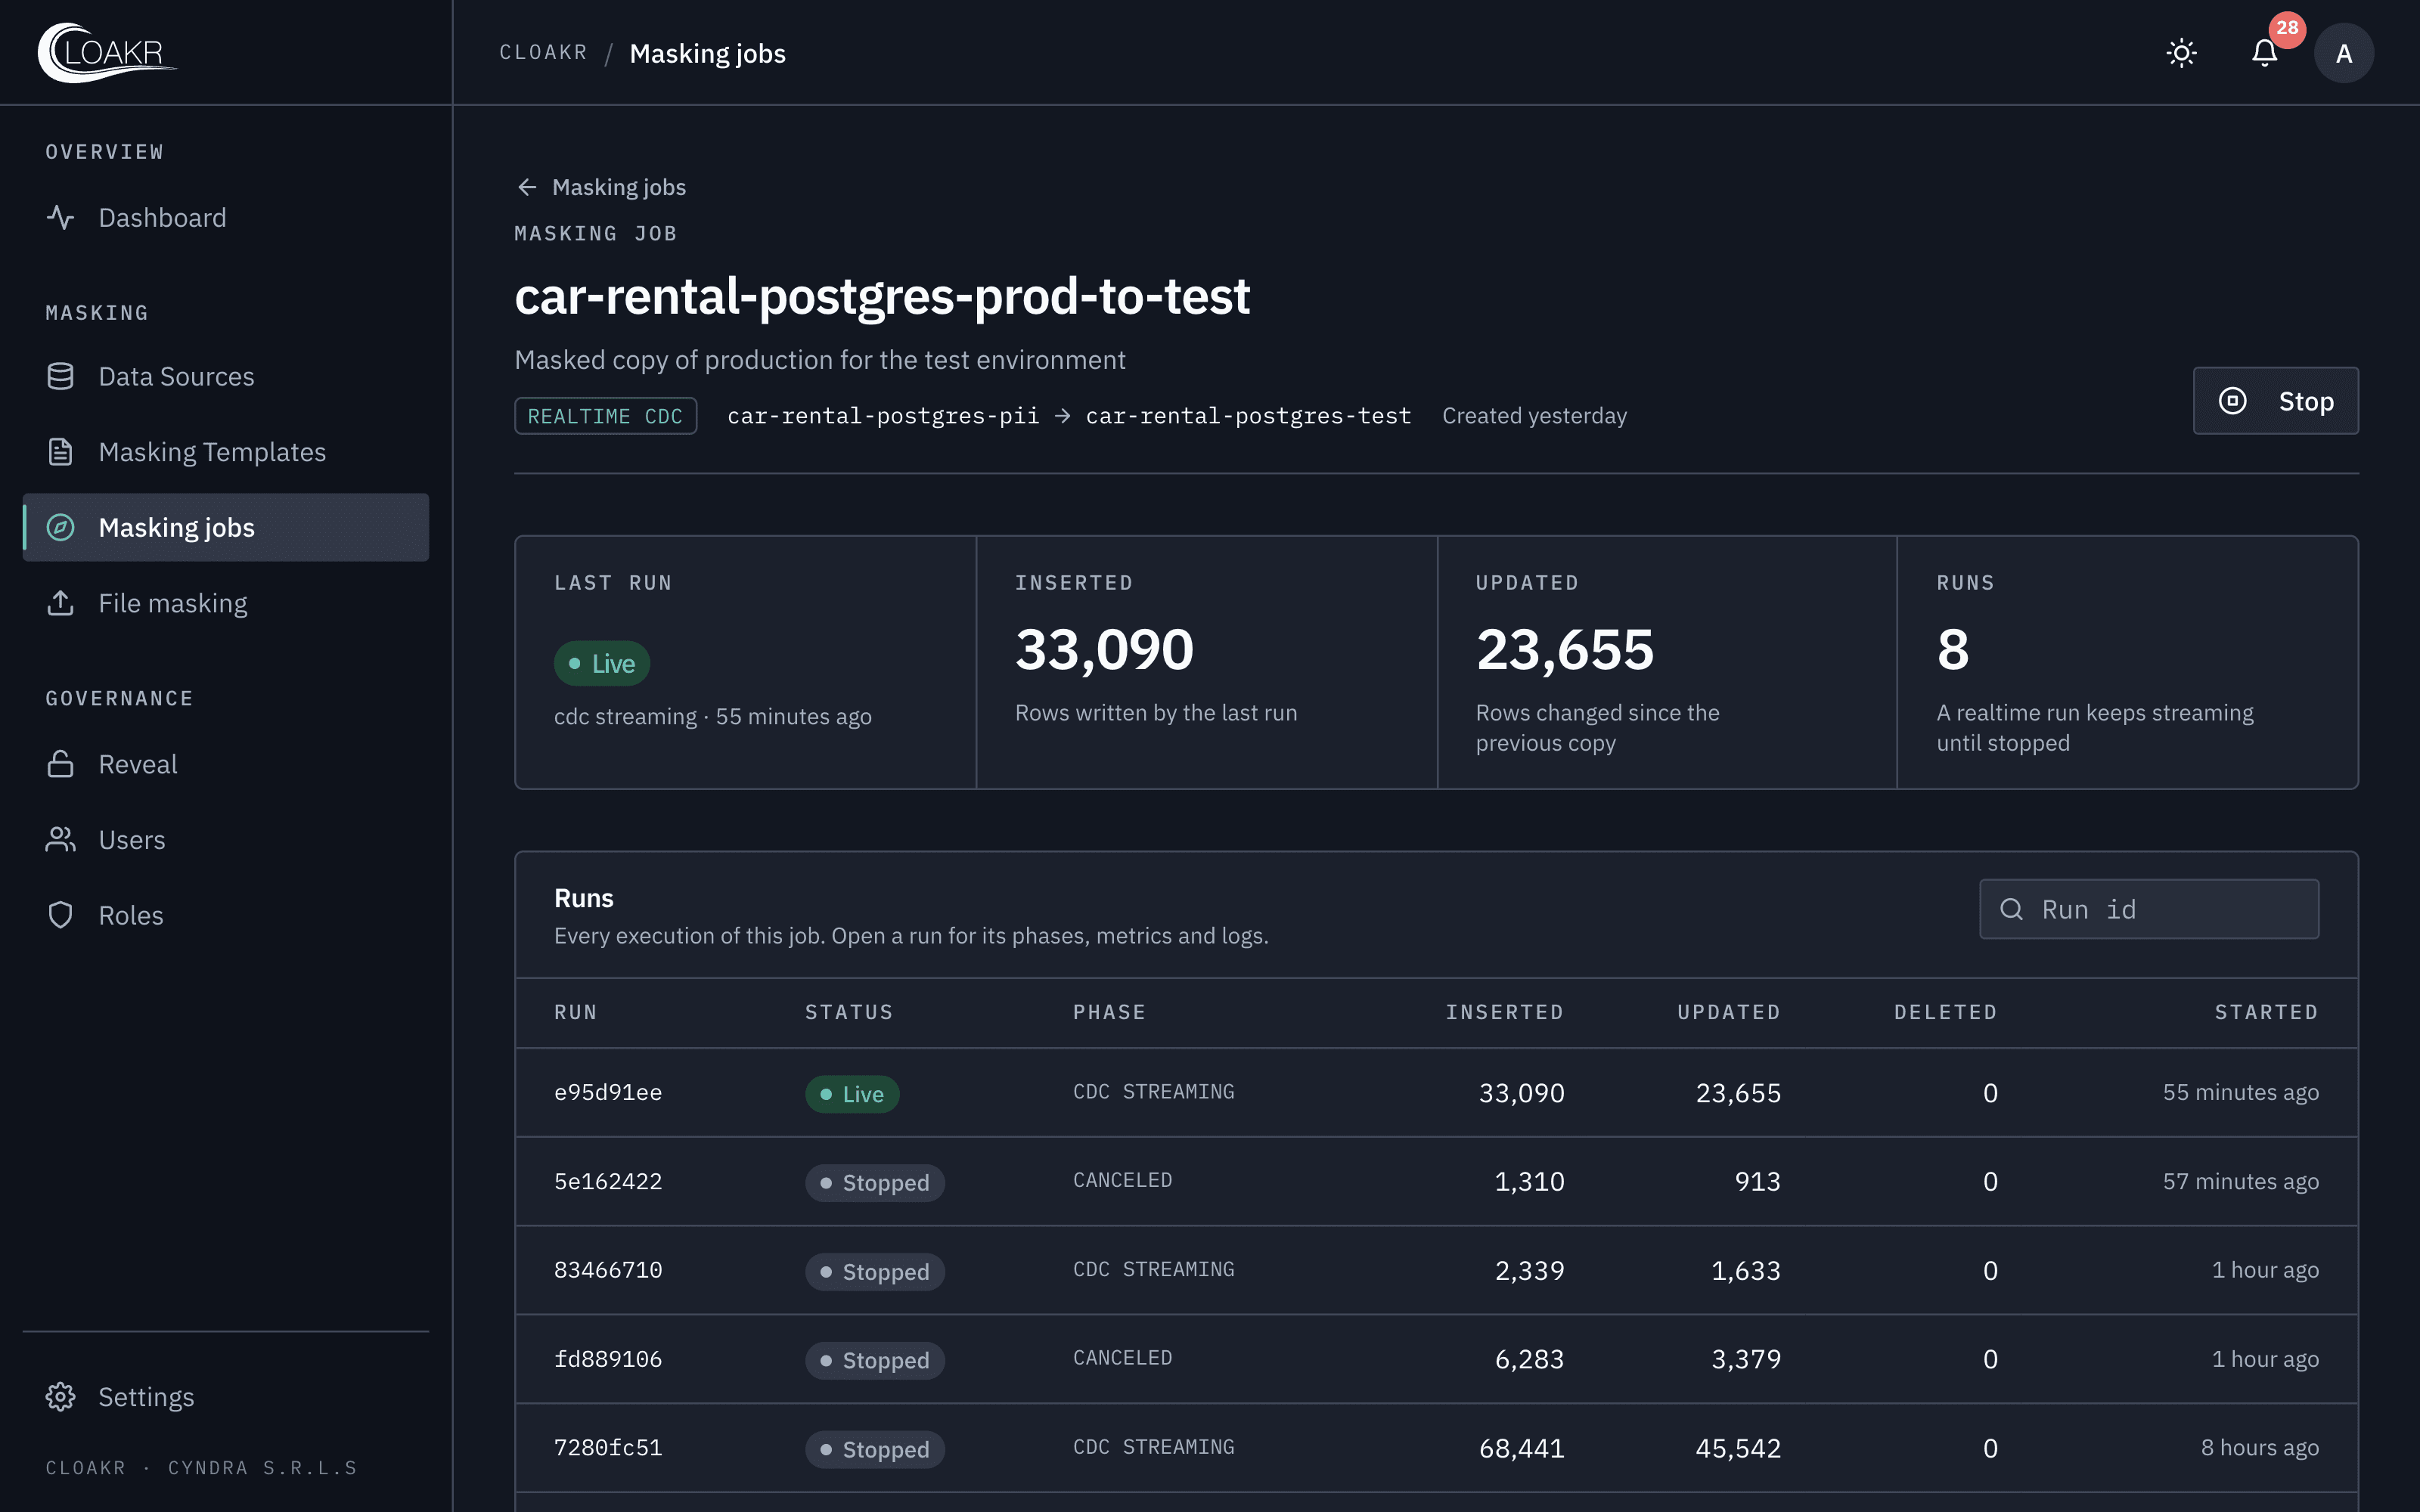
Lanci il job on-demand, lo pianifichi o lo tieni allineato in continuo con CDC. Ogni esecuzione ha log, righe elaborate ed esito.
Compliance
Dove si inserisce Cloakr
Cloakr è una misura tecnica: aiuta a soddisfare questi requisiti, non sostituisce il lavoro del DPO o dell'auditor.
| Riferimento | Cosa chiede | Come contribuisce Cloakr |
|---|---|---|
| GDPR art. 25 | Protezione dei dati fin dalla progettazione | Le regole di masking sono definite una volta nel template e applicate a ogni copia, non a mano. |
| GDPR art. 32(1)(a) | Pseudonimizzazione come misura di sicurezza | Sostituzione, hashing deterministico, regex e azzeramento colonna per colonna. |
| GDPR art. 5(1)(c) | Minimizzazione dei dati | Copi solo le tabelle e le colonne che servono davvero al test. |
| ISO/IEC 27001:2022 A.8.11 | Data masking | Policy di masking documentate, versionate e applicate in modo ripetibile. |
| ISO/IEC 27001:2022 A.8.33 | Informazioni di test | Gli ambienti di test ricevono dati mascherati invece di dati operativi. |
| ISO/IEC 27001:2022 A.8.31 | Separazione degli ambienti | Sorgente e destinazione distinte: produzione non viene esposta a sviluppo e test. |
Nota: i dati pseudonimizzati restano dati personali ai sensi del GDPR (considerando 26). Ti aiutiamo a scegliere la tecnica giusta per ogni colonna.
Dettagli tecnici
Quello che ti chiederà il tuo team IT
- Installazione
- Helm chart su Kubernetes 1.24+, nel tuo perimetro di rete.
- Database
- PostgreSQL, MySQL, Oracle, SQL Server.
- File
- Masking di CSV, XLSX e JSON.
- Algoritmi
- Sostituzione, rimescolamento, azzeramento, regex, troncamento, deterministico, randomizzazione.
- Integrità
- Caricamento in ordine di foreign key, unicità e lunghezze rispettate.
- Esecuzione
- On-demand, pianificata o in continuo via Change Data Capture.
- Accessi
- Utenti e ruoli con permessi granulari.
Vediamolo sui tuoi dati.
Raccontaci quali database usate e come create oggi gli ambienti di test. Ti rispondiamo noi, non un commerciale.